- لا تنسخ «كلمة سر جاهزة» منشورة على أي موقع؛ أي كلمة منشورة علنًا تصبح ضعيفة فورًا.
- الطول أهم من التعقيد: إرشادات NIST الأمريكية الحديثة تطلب 15 حرفًا على الأقل لكلمة المرور التي تُستخدم وحدها.
- طريقة العبارة: 4–5 كلمات عشوائية غير مترابطة سهلة التذكر وصعبة التخمين.
- كلمة مرور مختلفة لكل حساب مهم، ومدير كلمات المرور يحفظها عنك.
- فعّل التحقق بخطوتين؛ يحميك حتى لو تسربت كلمة المرور.
محتويات المقال
- لماذا لا تبحث عن «كلمة سر قوية جاهزة»؟
- ما الذي يجعل كلمة المرور قوية فعلًا؟
- الطريقة 1: عبارة المرور (الأسهل في التذكر)
- الطريقة 2: كلمة عشوائية من مولّد
- الطريقة 3: الجملة المختصرة
- كيف تتذكر كلمات مرور مختلفة لكل حساب؟
- التحقق بخطوتين: طبقة لا غنى عنها
- علامات أن كلمة مرورك تحتاج تغييرًا فورًا
- أخطاء شائعة رأيتها كثيرًا
- خطة 15 دقيقة لتأمين حساباتك اليوم
- هل كلمات المرور العربية أقوى؟
- مفاتيح المرور (Passkeys): هل هي البديل؟
- لمن تعطي كلمة المرور؟
- الأسئلة الشائعة
لماذا لا تبحث عن «كلمة سر قوية جاهزة»؟
أفهم لماذا يبحث الناس عن هذه العبارة: تريد كلمة سر الآن لحساب جديد، وتريدها قوية بلا تفكير. لكن المشكلة أن أي كلمة مرور منشورة على صفحة ويب قد تكون في قوائم المخترقين. هذه القوائم تُجمع من الإنترنت ومن تسريبات سابقة، وتُجرَّب آليًا على الحسابات.
لذلك لن أعطيك في هذا المقال كلمات لتنسخها، بل طريقة تصنع بها كلمة لا يعرفها أحد غيرك، في أقل من دقيقة.
ما الذي يجعل كلمة المرور قوية فعلًا؟
الاعتقاد الشائع أن «P@ssw0rd!» قوية لأنها تحتوي رموزًا وأرقامًا. في الواقع هي من أضعف الكلمات، لأن استبدال الحروف بالرموز حيلة معروفة تجربها برامج التخمين أولًا.
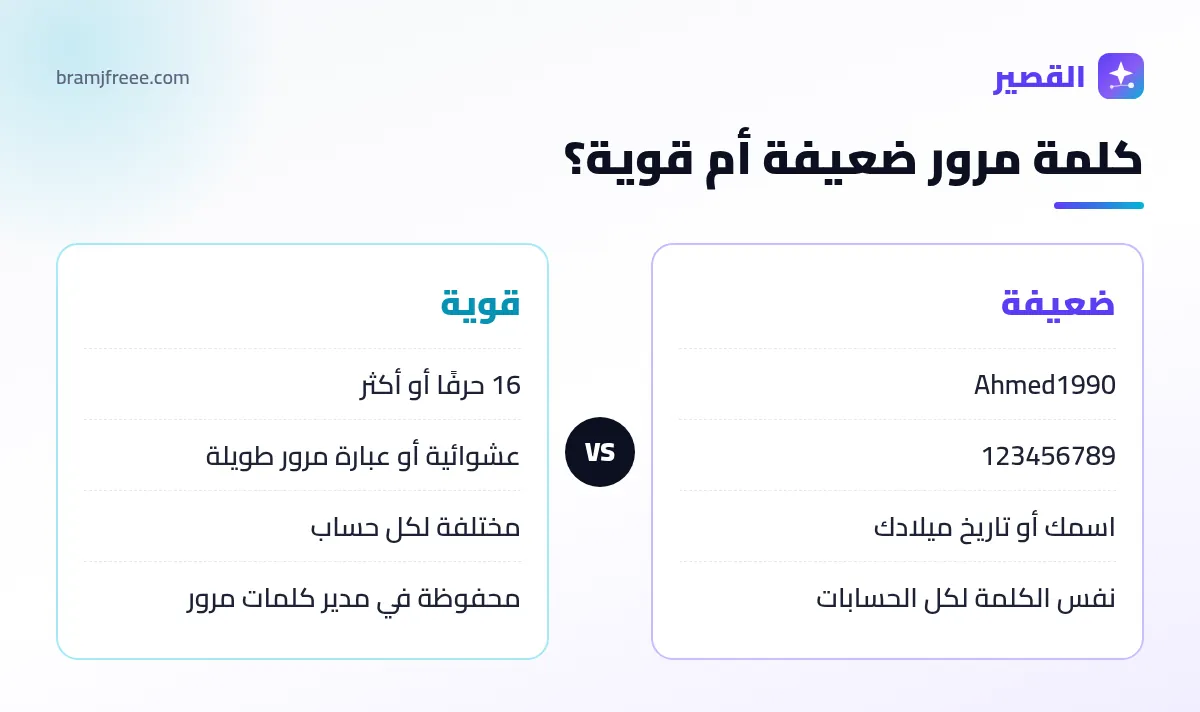
إرشادات المعهد الوطني الأمريكي للمعايير والتقنية (NIST SP 800-63B) في نسختها الحديثة تعطي الأولوية للطول:
- 15 حرفًا على الأقل لكلمة المرور المستخدمة وحدها لتسجيل الدخول.
- السماح بكلمات مرور طويلة حتى 64 حرفًا على الأقل.
- عدم فرض قواعد تعقيد إجبارية (حرف كبير ورقم ورمز) لأنها تدفع الناس لأنماط متوقعة.
- رفض الكلمات الموجودة في قوائم التسريبات والكلمات الشائعة.
| كلمة المرور | التقييم | السبب |
|---|---|---|
| 123456 أو 12345678 | ضعيفة جدًا | من أشهر الكلمات في التسريبات |
| Ahmed1990 | ضعيفة | اسم + سنة ميلاد يسهل تخمينهما |
| P@ssw0rd! | ضعيفة | نمط استبدال معروف |
| كلمة عشوائية من 16 حرفًا ورمزًا | قوية جدًا | طويلة وعشوائية، لكن صعبة الحفظ |
| عبارة من 5 كلمات عشوائية | قوية جدًا | طويلة وسهلة الحفظ |
الطريقة 1: عبارة المرور (الأسهل في التذكر)
هذه طريقتي المفضلة للحسابات التي أكتب كلمتها بيدي، مثل حساب البريد وقفل الكمبيوتر:
- اختر 4 أو 5 كلمات عشوائية غير مترابطة. الأفضل أن تفتح كتابًا على صفحة عشوائية وتأخذ كلمة من كل صفحة.
- اكتبها بالحروف الإنجليزية (لأن كثيرًا من المواقع لا تقبل العربية)، مع فاصل بينها.
- أضف رقمًا أو رمزًا في مكان غير متوقع إن طلب الموقع ذلك.
شكل الناتج (مثال للتوضيح فقط، لا تستخدمه): كلمات مثل «نافذة» و«برتقال» و«قطار» و«صحراء» تصبح بتهجئة لاتينية مفصولة بشرطات، فتتجاوز 25 حرفًا بسهولة.
لا تستخدم بيتًا شعريًا مشهورًا أو آية أو مثلًا شعبيًا أو اسم فريقك المفضل. العبارات المعروفة موجودة في قوائم التخمين. القوة تأتي من العشوائية.
الطريقة 2: كلمة عشوائية من مولّد
للحسابات التي لا تكتبها بيدك (لأن مدير كلمات المرور سيملؤها)، الأفضل كلمة عشوائية بالكامل من 16 إلى 20 حرفًا. تستطيع توليدها من:
- مدير كلمات المرور في متصفحك (Chrome وSafari وFirefox تقترح كلمات قوية عند التسجيل).
- تطبيقات إدارة كلمات المرور المعروفة.
- مولّد يعمل داخل المتصفح دون إرسال الكلمة لأي خادم.
الطريقة 3: الجملة المختصرة
إن كنت تفضل جملة شخصية: اختر جملة طويلة لا يعرفها أحد (ليست مقولة مشهورة)، وخذ أول حرف من كل كلمة مع الأرقام. مثلًا جملة مثل «اشتريت أول دراجة حمراء من سوق الجمعة وعمري 11 سنة» تتحول إلى حروف أولى وأرقام. اجعل الجملة 12 كلمة على الأقل ليصبح الناتج طويلًا بما يكفي.
كيف تتذكر كلمات مرور مختلفة لكل حساب؟
لن تتذكرها كلها، ولا يجب أن تحاول. الحل العملي:
- احفظ كلمتين أو ثلاثًا فقط بذاكرتك: البريد الإلكتروني الأساسي، قفل الهاتف أو الكمبيوتر، ومدير كلمات المرور.
- دع مدير كلمات المرور يحفظ الباقي: كلمة مختلفة وعشوائية لكل موقع.
- فعّل التحقق بخطوتين في البريد والبنك ومواقع التواصل.
السبب: عندما يتسرب موقع صغير سجلت فيه بكلمة سر بريدك نفسها، يجرب المخترقون الكلمة على بريدك. هذا ما يسمى «حشو بيانات الاعتماد»، وهو من أشهر أسباب سرقة الحسابات.
التحقق بخطوتين: طبقة لا غنى عنها
| الوسيلة | الأمان | ملاحظة |
|---|---|---|
| رسالة SMS | جيد | أفضل من لا شيء، لكنه عرضة لاحتيال تحويل الشريحة |
| تطبيق مصادقة | جيد جدًا | رمز يتغير كل 30 ثانية |
| مفتاح المرور (Passkey) أو مفتاح أمان | ممتاز | مقاوم للتصيد الاحتيالي |
احفظ رموز الاسترداد الاحتياطية (Backup codes) التي يعطيك إياها الموقع عند تفعيل التحقق بخطوتين، في مكان آمن خارج الهاتف. ستنقذك إن فقدت هاتفك.
علامات أن كلمة مرورك تحتاج تغييرًا فورًا
- وصلك إشعار تسجيل دخول من جهاز لا تعرفه.
- الموقع أعلن عن تسريب بيانات.
- استخدمت الكلمة نفسها في أكثر من موقع.
- شاركتها مع شخص ما، حتى لو كان موثوقًا.
- كتبتها على جهاز عام أو في مقهى إنترنت.
إرشادات NIST الحديثة لا تنصح بالتغيير الدوري الإجباري دون سبب، لكن التغيير واجب فور الاشتباه في التسريب.
أخطاء شائعة رأيتها كثيرًا
- حفظ كلمات المرور في ملاحظات الهاتف بعنوان «كلمات السر».
- إرسال كلمة المرور في رسالة واتساب.
- استخدام رقم الهاتف أو تاريخ الميلاد.
- كتابة كلمة المرور في أي أداة ذكاء اصطناعي لـ«تقييمها». لا تفعل ذلك أبدًا، كما شرحنا في هل شات جي بي تي آمن.
خطة 15 دقيقة لتأمين حساباتك اليوم
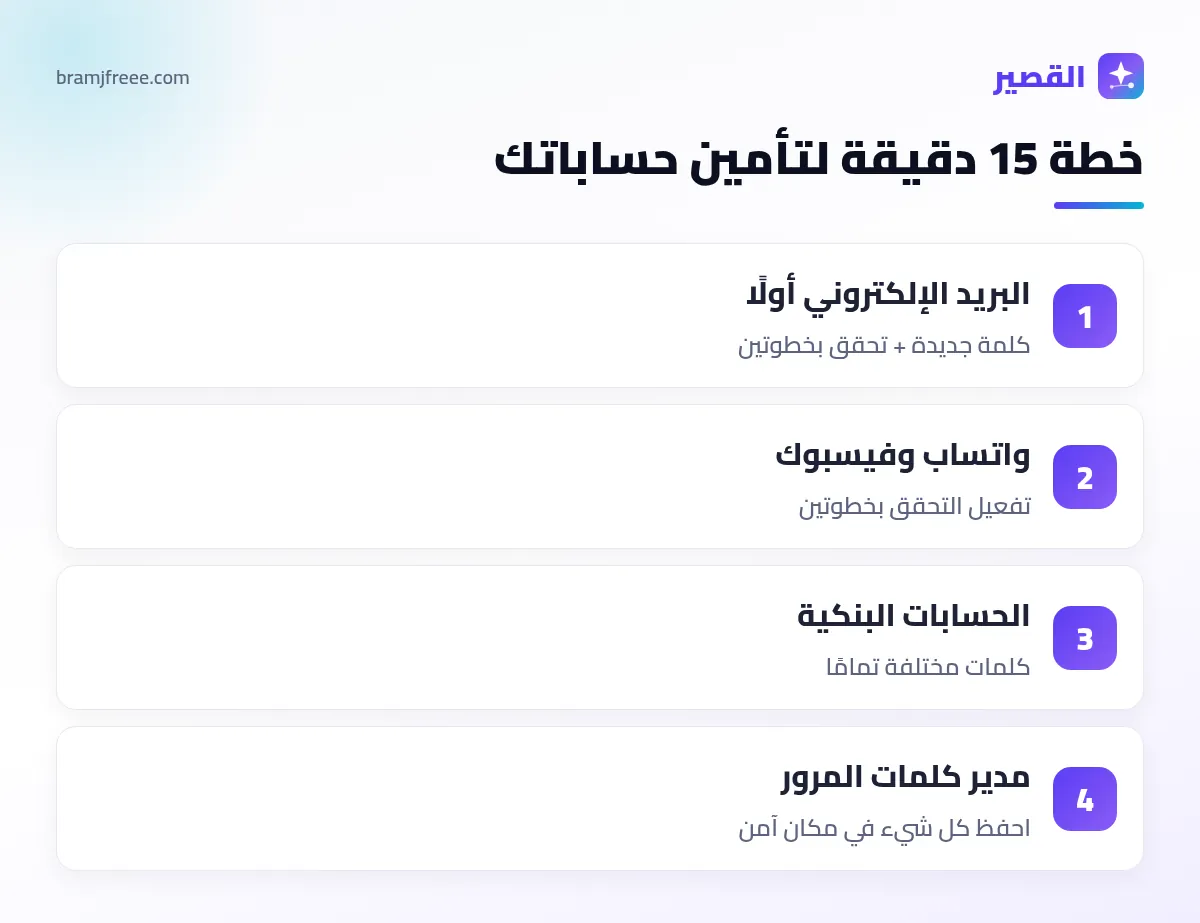
- البريد الإلكتروني أولًا: غيّر كلمة مروره إلى عبارة طويلة جديدة، وفعّل التحقق بخطوتين. بريدك هو مفتاح استعادة كل حساباتك الأخرى.
- الحسابات المالية: تطبيقات البنوك والمحافظ الإلكترونية؛ تأكد أن كلمات مرورها لا تتكرر في أي مكان آخر.
- واتساب: فعّل التحقق بخطوتين من الإعدادات ← الحساب، واختر رمزًا من 6 أرقام لا يشبه تاريخ ميلادك.
- مواقع التواصل: راجع الأجهزة المسجلة الدخول، واخرج من أي جهاز لا تعرفه.
- مدير كلمات المرور: فعّل مدير كلمات المرور في متصفحك أو ثبّت تطبيقًا موثوقًا، وابدأ في استبدال الكلمات المكررة تدريجيًا.
هل كلمات المرور العربية أقوى؟
فكرة الكتابة بحروف عربية تبدو ذكية، لكن عمليًا كثير من المواقع والأنظمة لا تقبلها، أو تقبلها في التسجيل ثم تفشل في تسجيل الدخول من جهاز بلوحة مفاتيح مختلفة. الأسلم أن تكتب الكلمات العربية بحروف لاتينية، أو تستخدم كلمات إنجليزية عشوائية.
مفاتيح المرور (Passkeys): هل هي البديل؟
كثير من الخدمات الكبرى أصبحت تدعم «مفاتيح المرور»، حيث تسجل الدخول ببصمة الإصبع أو وجهك أو رمز قفل الهاتف بدل كلمة المرور. الميزة الكبرى أنها مقاومة للتصيد الاحتيالي، لأنها مرتبطة بالموقع الحقيقي فقط. إذا عرض عليك حسابك إنشاء مفتاح مرور، فأنصح بتجربته، مع إبقاء كلمة مرور قوية كخيار احتياطي.
رسائل «تم إيقاف حسابك، اضغط هنا لتأكيد كلمة المرور» من أشهر أساليب التصيد. لا تدخل كلمة المرور إلا بعد فتح الموقع أو التطبيق بنفسك، لا من رابط وصلك.
لمن تعطي كلمة المرور؟
لا أحد. لا موظف البنك، ولا الدعم الفني، ولا صديقك المقرب. الجهات الموثوقة لا تطلب كلمة مرورك أبدًا. وإذا احتاج أحد أفراد العائلة الوصول إلى حساب مشترك، فاستخدم خاصية المشاركة التي يوفرها مدير كلمات المرور بدل إرسال الكلمة نصًا.
وإذا كنت ترسل مستندات مهمة عبر الإنترنت، فاجمعها في ملف واحد بـأداة دمج PDF بدل إرسال عشرات الصور، ولا ترفعها إلا لجهات موثوقة. ولمزيد من الأدوات التي تعمل داخل متصفحك دون رفع ملفاتك، تصفّح صفحة الأدوات المجانية.
الأسئلة الشائعة
هل أستخدم كلمة سر قوية جاهزة من الإنترنت؟
لا. أي كلمة منشورة علنًا قد تكون ضمن قوائم التخمين. أنشئ كلمتك بنفسك بطريقة العبارة أو مولّد يعمل داخل جهازك.
كم يجب أن يكون طول كلمة المرور؟
إرشادات NIST الحديثة تطلب 15 حرفًا على الأقل لكلمة المرور المستخدمة وحدها، و8 أحرف كحد أدنى إذا كانت مع تحقق متعدد العوامل. الأطول أفضل دائمًا.
هل الرموز والأرقام ضرورية؟
ليست الأساس. الطول والعشوائية أهم. لكن إن اشترطها الموقع فأضفها في أماكن غير متوقعة.
كيف أتذكر كلمات مرور كثيرة؟
احفظ كلمتين أو ثلاثًا فقط، واستخدم مدير كلمات مرور يحفظ كلمة مختلفة لكل موقع.
هل يجب تغيير كلمة المرور كل 3 أشهر؟
الإرشادات الحديثة لا توصي بالتغيير الدوري دون سبب، بل بالتغيير فور الاشتباه في تسريب أو اختراق.